Ziyaretçi takip sistemi, kurumsal tesis, ofis, fabrika veya kontrollü çalışma alanı içindeki kritik kayıtları QR kimliğiyle doğru nesneye bağlar. Görev, zaman, kullanıcı ve kanıt aynı akışta tutulduğu için onaysız giriş, eksik çıkış kaydı veya gereğinden fazla kişisel veri tutulması riski azalır; resepsiyon, güvenlik ve ev sahibi birimler güncel durumu ortak bir ekrandan izleyebilir.
Ziyaretçi takip sistemi Hangi Sorunu Çözer?
Kurumsal süreçlerde bilgiler çoğu zaman elektronik tablo, kâğıt form, e-posta ve farklı uygulamalar arasında bölünür. Bu parçalı yapı yalnız rapor hazırlamayı yavaşlatmaz; bir kaydın hangi fiziksel nesneye ait olduğunu ve son kararı kimin verdiğini anlamayı da zorlaştırır. Ziyaret düzeyinde tekil kimlik kurulmadığında benzer adlar ve tekrar girişler karışıklık üretir.
Ziyaretçi takip sistemi bu bilgileri tesis, giriş noktası, ev sahibi, ziyaret amacı ve erişim alanı etrafında düzenler. Kullanıcı QR kodu okuttuğunda genel liste yerine bağlama uygun görev açılır. Tarih, konum ve sorumlu otomatik bağlanır; zorunlu alanlar işlem türüne göre gösterilir. Böylece saha çalışanı doğru kaydı aramakla zaman kaybetmeden veriyi kaynağında oluşturabilir.
Uygulamanın değeri yalnız dijital form sunması değildir. Asıl değer, daveti onaylama, erişim alanını belirleme ve ziyareti kapatma kararını önceki hareketler ve kanıtlarla ilişkilendirmesidir. Yönetici yalnız kaç kayıt olduğunu değil, gecikmenin nerede oluştuğunu, hangi nedenlerin tekrarlandığını ve açık görevlerin kimde beklediğini de görebilir.
| Kayıt | Tutulan bilgi | Süreç çıktısı |
|---|---|---|
| Davet | Tesis, zaman, ev sahibi, amaç | Planlı ziyaret ve onay |
| Giriş | Doğrulama, kart, giriş noktası | Aktif ziyaret kaydı |
| Erişim | İzinli alan ve süre | Sınırlandırılmış hareket |
| Çıkış | Saat, kart iadesi, kapanış | Binada bulunan kişi listesinin güncellenmesi |
Ziyaretçi Takip Sistemi Nasıl Çalışır?
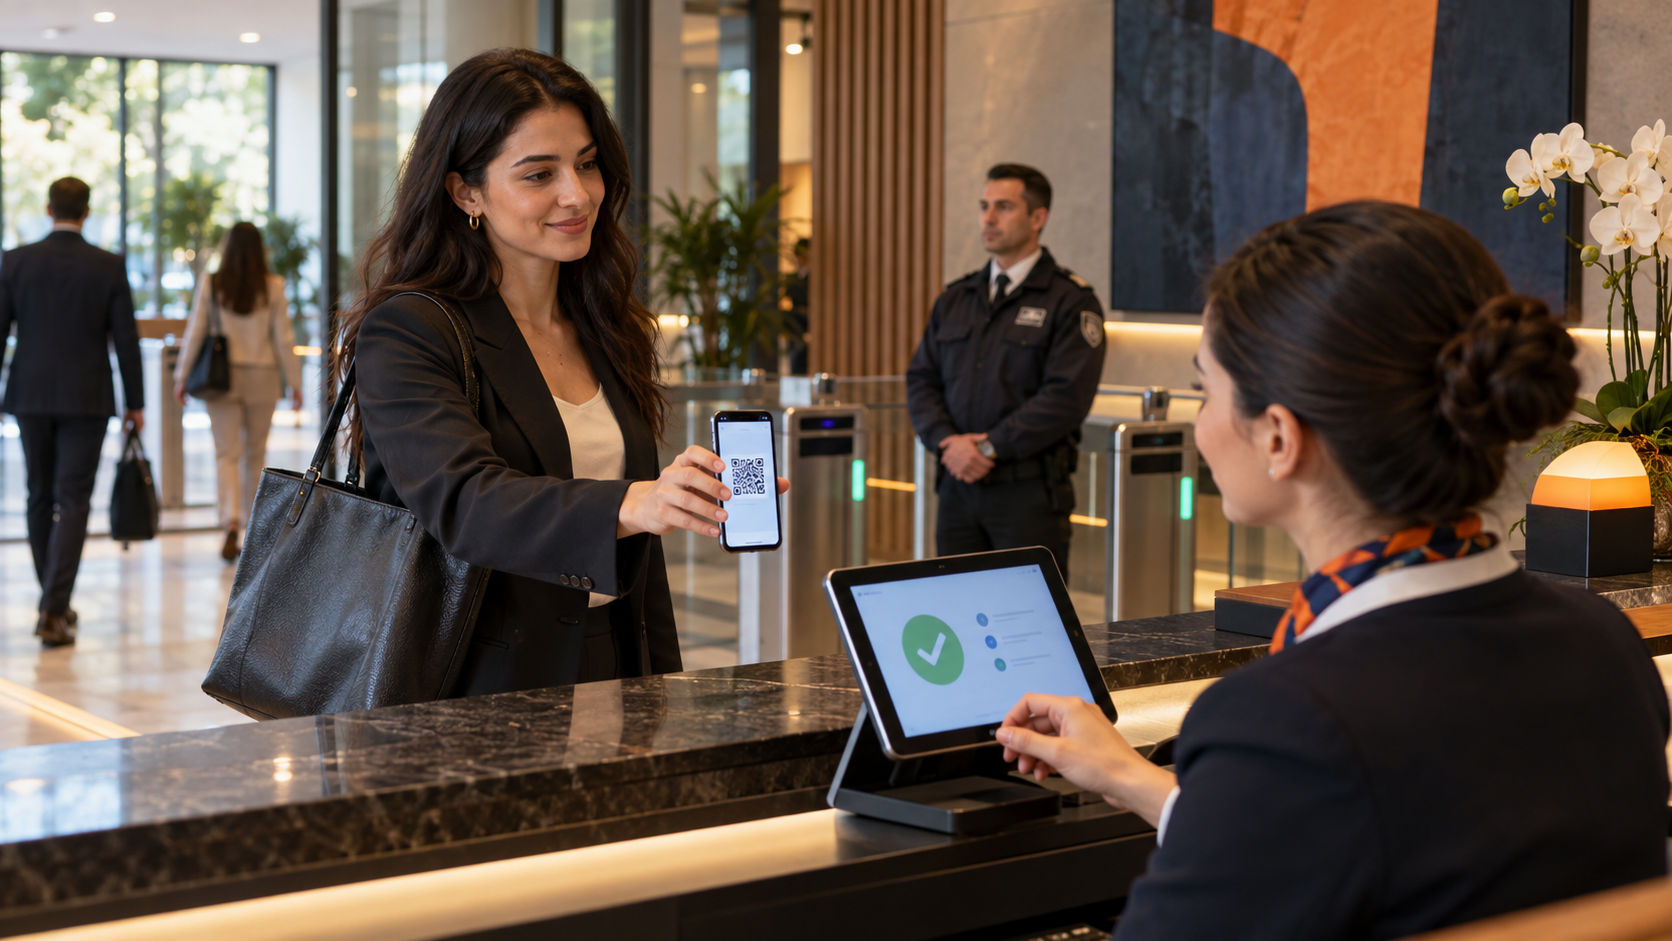
Ev sahibi çalışan, planlanan ziyaret için davet kaydı açar ve gerekli onayları başlatır. Sistem ziyaret zamanı, tesis, görüşülecek birim ve izin verilen alanları tanımlar. Ziyaretçiye gönderilen QR kod tek başına sınırsız erişim sağlamaz; resepsiyondaki kimlik doğrulama ve güncel onay durumu ile birlikte değerlendirilir. Süresi geçen veya iptal edilen davet yeniden kullanılamaz.
Girişte görevli kişi QR kodu okutur, gerekli alanları doğrular ve işletmenin politikasına göre geçici kart üretir. Çıkışta kart iade edilir veya QR yeniden okutulur. Ziyaret uzarsa yetkili kullanıcı bitiş saatini gerekçeyle güncelleyebilir. Böylece binada görünen kişi listesi, planlanan davetlerden ayrılır ve açık ziyaretler anlık olarak izlenebilir.
Ön Kayıt, Onay ve Resepsiyon Akışı
Ön kayıt formu mümkün olan en az veriyi istemelidir. Görüşme için gerekli olmayan alanlar sırf alışkanlık nedeniyle eklenmemelidir. Ziyaretin niteliğine göre iş güvenliği bilgilendirmesi, gizlilik belgesi veya ekipman teslimi gibi adımlar koşullu açılabilir. Her adımın kim tarafından ve ne zaman tamamlandığı ziyaret kaydına bağlanır.
Habersiz gelen ziyaretçiler için ayrı bir akış tanımlanabilir. Resepsiyon ev sahibine onay isteği gönderir; yanıt gelmeden erişim kartı açılmaz. Reddedilen veya yanıtlanmayan talepler saklama politikasına göre yönetilir. Bu ayrım hem resepsiyon yoğunluğunu azaltır hem de güvenlik görevlisinin kişisel yorumla karar vermesini önler.
Kişisel Veri ve Saklama Süresi
Ziyaret kayıtları kişisel veri içerebilir. Aydınlatma, amaçla sınırlılık, erişim yetkisi ve saklama süresi kurumun hukuk ve bilgi güvenliği ekipleriyle belirlenmelidir. Yazılım hukuki uygunluk iddiası üretmez; tanımlanan politikaların uygulanmasına, erişimlerin kaydına ve süresi dolan verilerin kontrollü yönetimine teknik destek sağlar.
Kimlik görüntüsü veya belge kopyası her süreçte gerekli değildir. Daha az veriyle aynı güvenlik amacı sağlanabiliyorsa sistem buna göre tasarlanmalıdır. Rapor ekranlarında telefon veya kimlik alanları varsayılan olarak maskelenebilir. Dışa aktarma yetkisi ayrıca sınırlandırılır ve yapılan dışa aktarmalar denetim izine eklenir.
QR Kodlu Kayıt Tasarımı ve Veri Modeli
QR kod, verinin kendisi değil doğru kayda ulaşmayı kolaylaştıran bir anahtardır. Koda kişisel bilgi, ayrıntılı sonuç veya değişken durum yazmak yerine tekil ve tahmin edilmesi zor kimlik eklenir. Sunucu tarafı kullanıcı rolünü, kaydın güncel durumunu ve izin verilen işlemi kontrol eder. Bu yöntem, etiket basıldıktan sonra iş kurallarının merkezi sistemde güncellenebilmesini sağlar.
Kimlik yapısı insan tarafından okunabilen kısa kodla desteklenebilir. Etiket zarar gördüğünde yeniden baskı işlemi gerekçeyle kaydedilir; eski kodun etkinliği kurum politikasına göre kapatılır. Aynı nesne için birden fazla etkin kimlik üretilmesi engellenir. Toplu etiket baskısında sıra, miktar ve baskıyı yapan kullanıcı denetim izine eklenir.
Veri modeli yalnız olumlu senaryoya göre kurulmamalıdır. Hatalı okutma, eksik bilgi, iptal, tekrar açma, düzeltme ve yetkili istisna gibi durumlar tasarlanır. Kayıt silmek yerine durum değişikliği ve revizyon kullanmak geçmişin korunmasını sağlar. Zaman damgası, kullanıcı, cihaz ve değişiklik nedeni her kritik harekette saklanır.
Özel Yazılım ve Çift Yönlü API Entegrasyonu
Ziyaretçi takip sistemi çoğu kurumda tek başına çalışmaz. Ana kayıtlar kurumsal kaynak planlama, insan kaynakları, depo, bakım, laboratuvar veya geçiş kontrol sistemlerinden gelebilir. Aynı veriyi tekrar yazmak yerine yetkili kaynaktan almak tutarlılığı artırır. Süreç sonucu da gerektiğinde ilgili sisteme kontrollü olarak geri gönderilir.
Entegrasyondan önce alan sahipliği matrisi hazırlanır. Örneğin tesis, giriş noktası, ev sahibi, ziyaret amacı ve erişim alanı bilgilerinin hangisinin hangi sistemde değiştirileceği açıkça belirlenir. Kimlik eşleştirme, tekrar deneme, bağlantı kesintisi, hata kuyruğu ve kayıt günlükleri teknik tasarımın parçasıdır. Başarısız aktarım sessizce kaybolmamalı, sorumlu ekip tarafından izlenebilmelidir.
Karekod Yazılım, hazır kalıp yerine kurumun gerçek onay yapısına göre web, mobil veya masaüstü bileşenler geliştirebilir. Resepsiyon tableti, mobil telefon, geçiş cihazı ve kart yazıcısı proje sırasında birlikte değerlendirilir. Perakende satış ve standart barkod operasyonları için ayrı bir ürün araştıran işletmeler Posingo barkod sistemi sayfasını inceleyebilir; bu rehberin odağı kuruma özel süreç uygulamasıdır.
| Bağlantı | Alınan bilgi | Uygulamadaki kullanım |
|---|---|---|
| İnsan kaynakları | Çalışan ve birim bilgisi | Ev sahibi eşleştirmesi |
| Geçiş kontrolü | Kapı ve kart hareketi | İzinli alan doğrulaması |
| Toplantı sistemi | Randevu zamanı ve oda | Resepsiyon planlaması |
| Bildirim servisi | Onay ve hatırlatma | Ev sahibi ile hızlı koordinasyon |
Yetkilendirme, Veri Güvenliği ve Denetim İzi
Her kullanıcı bütün kayıtları görmek zorunda değildir. Rol, tesis, birim ve görev kapsamı birlikte değerlendirilir. Resepsiyon, güvenlik ve ev sahibi birimler farklı ekran ve işlem yetkilerine sahip olabilir. Kritik onay, dışa aktarma, toplu düzenleme ve rapor indirme izinleri standart görüntüleme yetkisinden ayrılır. Geçici personel ve dış kullanıcı hesaplarına süre sınırı uygulanabilir.
Denetim izi kaydı kimin oluşturduğunu, hangi alanın ne zaman değiştiğini, önceki değeri ve gerekçeyi tutar. Tamamlanmış kayıt sessizce değiştirilmez. Düzeltme gerekiyorsa yeni bir hareket veya revizyon oluşturulur. Oturum güvenliği, aktarım şifrelemesi, yedekleme planı ve geri yükleme testi uygulama mimarisinin birlikte ele alınması gereken parçalarıdır.
Veri saklama süresi her kayıt türü için aynı olmayabilir. Operasyonel ihtiyaç, sözleşme, kurum prosedürü ve ilgili düzenlemeler birlikte değerlendirilir. Süresi dolan kayıtların silinmesi veya anonimleştirilmesi ayrı yetki ve kayıt gerektirir. Hassas alanlar listelerde maskelenebilir; ayrıntı yalnız görevi olan kullanıcıya açılır.
Raporlama ve Ölçülmesi Gereken Göstergeler
Gösterge paneli çok sayıda grafik göstermek yerine iş sorularına yanıt vermelidir. Açık görev, geciken kayıt, ortalama tamamlanma süresi, tekrar eden olay, sorumlu dağılımı ve onaysız giriş, eksik çıkış kaydı veya gereğinden fazla kişisel veri tutulması ile ilişkili istisnalar temel ölçümlerdir. Filtreler tesis, dönem, kayıt türü, durum ve sorumlu boyutlarında çalışabilir.
Adetler işlem hacminden bağımsız yorumlanmamalıdır. Çok hareketli bir birimde olay sayısı yüksek görünürken oran daha düşük olabilir. Kapanan görev sayısı da tek başına etkinliği göstermez; tekrar oranı ve kapanış kanıtı birlikte izlenmelidir. Her göstergenin tanımı ve hesaplama yöntemi kullanıcıya açıklanır.
Resmî gereklilikler sektör ve kullanım amacına göre değişebilir. Güncel açıklamalar için Kişisel Verileri Koruma Kurumu kaynakları incelenebilir. Yazılım bir belgelendirme veya hukuki sonuç vaat etmez; kurumun tanımladığı sürecin kayıtlı ve ölçülebilir yürütülmesini destekler.
Uygulama Projesi Nasıl Planlanır?
İlk adım ekran çizmek değil, mevcut işi gözlemlemektir. Ziyaret nerede oluşuyor, kim teslim alıyor, hangi kararlar veriliyor, istisna nasıl yönetiliyor ve hangi sistemlere bilgi dönüyor soruları yanıtlanır. Mevcut formlar ve gerçek örnek kayıtlar incelenerek gereksiz alanlar ile kritik boşluklar ayrılır.
Pilot kapsam küçük fakat anlamlı seçilir. Tek tesis, tek ekip veya tek işlem türüyle başlanabilir. Başarı ölçütleri form tamamlama süresi, eksik alan oranı, bulunabilir kayıt oranı, gecikme ve kullanıcı geri bildirimi gibi somut göstergelere bağlanır. Pilot sonuçları görülmeden geniş kapsamlı yaygınlaştırma yapılmaz.
Eğitim yalnız ekran düğmelerini anlatmamalıdır. Yeni sorumluluklar, istisna akışı, destek kanalı ve geri dönüş yöntemi de paylaşılır. Mesai saatleri içinde uzman uzaktan destek ve online teknik rehberlik planlanabilir. Canlıya geçişten sonra veri kalitesi ve kullanım oranı düzenli gözden geçirilir.
Teknik ve Operasyonel Seçim Kriterleri
Uygulama seçerken kullanıcı sayısından önce süreç karmaşıklığı değerlendirilmelidir. Birden fazla tesis, farklı onay kuralları, çevrimdışı kullanım, cihaz entegrasyonu ve dış kullanıcı erişimi mimariyi etkiler. Performans hedefi, beklenen işlem hacmi ve dosya boyutları gerçekçi örneklerle test edilir.
QR etiket malzemesi fiziksel ortama uygun olmalıdır. Nem, soğuk, kimyasal, sürtünme veya açık alan koşulları baskı kalitesini etkileyebilir. Karekod Yazılım donanım üreticisi değildir; uygun cihaz ve etiket kaynaklarının uygulamayla çalışması proje kapsamında analiz edilebilir. Okutma mesafesi ve kamera kalitesi pilotta denenmelidir.
Sürdürülebilirlik için kaynak kod yönetimi, test ortamı, değişiklik süreci, yedekleme, izleme ve erişim kayıtları baştan planlanır. Kurumun yeni ihtiyaçları geldiğinde hangi değişikliğin yapılandırma, hangisinin geliştirme gerektirdiği açık olmalıdır. Böylece kısa vadeli ekran ihtiyacı yerine yönetilebilir bir kurumsal çözüm kurulur.
Canlıya Geçiş Sonrası İşletim ve Sürekli İyileştirme
Canlıya geçiş bir proje bitişi değil, ölçülen kullanım döneminin başlangıcıdır. İlk haftalarda eksik doldurulan alanlar, yanlış QR okutmalar, geciken onaylar, başarısız bildirimler ve entegrasyon kuyruğu düzenli izlenir. Kullanıcının işi hangi noktada bıraktığı yalnız teknik hata olarak görülmemelidir; gereksiz alan, anlaşılmayan durum adı veya sahaya uymayan yetki kuralı da aynı davranışı üretebilir. Sorunlar kanıta göre sınıflandırılır ve küçük, geri alınabilir iyileştirmelerle ele alınır.
Ana kayıt kalitesi için sorumlular belirlenir. Tesis, giriş noktası, ev sahibi, ziyaret amacı ve erişim alanı bilgilerindeki değişikliklerin kim tarafından yapılacağı, mükerrer kaydın nasıl birleştirileceği ve kullanım dışı kayıtların nasıl kapatılacağı yazılı olmalıdır. Aylık veya üç aylık gözden geçirmede açık görevler, tekrar eden istisnalar, kullanılmayan raporlar ve yetki talepleri değerlendirilir. Böylece uygulama gerçek süreç değiştikçe kontrollü biçimde güncel kalır.
Sürüm geçişlerinde test senaryoları yalnız normal akışı değil, iptal, düzeltme, bağlantı kaybı ve yetkisiz erişim denemelerini de kapsar. Değişiklik notu ve kullanıcı duyurusu anlaşılır dille hazırlanır. Kritik güncelleme öncesinde geri dönüş noktası oluşturulur; işlem sonrası örnek kayıtlar ve entegrasyon sonuçları doğrulanır. Bu disiplin, ziyaret geçmişinin korunmasına ve ekiplerin sisteme güvenmesine yardımcı olur.
Ziyaretçi takip sistemi Hakkında Sık Sorulan Sorular
Ziyaretçi takip sistemi hangi işletmeler için uygundur?
Kurumsal tesis, ofis, fabrika veya kontrollü çalışma alanı gibi ortamlarda kayıt, sorumluluk ve karar adımları dağınıksa yarar sağlar. Uygunluk yalnız sektör adına göre değil; izlenecek nesne, kullanıcı rolleri, işlem hacmi, risk ve entegrasyon ihtiyacına göre değerlendirilmelidir. Küçük kapsamlı bir pilot gerçek gereksinimi görmeyi kolaylaştırır.
QR kodun içine hangi bilgiler yazılır?
QR kodun içine ayrıntılı ziyaret verisi veya hassas bilgi yazmak yerine tahmin edilmesi zor bir kayıt anahtarı konur. Uygulama bu anahtarı kullanıcı yetkisiyle çözüp güncel kaydı açar. Böylece etiket değişmeden kurallar ve görünen alanlar merkezi olarak yönetilebilir.
Mevcut yazılımlarla entegrasyon yapılabilir mi?
Uygun API, dosya aktarımı veya doğrulanmış veri bağlantısı varsa yapılabilir. Önce hangi sistemin hangi alanın sahibi olduğu belirlenir. Kimlik eşleştirme, hata kuyruğu, tekrar deneme ve işlem günlüğü tasarlanmadan doğrudan veri aktarımına başlanmamalıdır.
Mobil cihazla kullanılabilir mi?
Evet. Yetkili kullanıcı mobil tarayıcı veya işletmeye özel uygulama üzerinden QR okuyabilir ve görevini tamamlayabilir. Ekranlar eldiven, saha ışığı, ağ kalitesi ve cihaz boyutu düşünülerek sade tasarlanmalıdır. Gerekirse resepsiyon tableti, mobil telefon, geçiş cihazı ve kart yazıcısı birlikte değerlendirilir.
Çevrimdışı çalışma mümkün müdür?
Saha ihtiyacı varsa sınırlı çevrimdışı akış tasarlanabilir. Cihazda tutulacak veri, oturum süresi, eşitleme sırası ve çakışma kuralları önceden belirlenir. Kritik onaylar merkezi bağlantı sağlandıktan sonra tamamlanabilir; her işlem zaman ve kullanıcı bilgisiyle kaydedilir.
Yetkisiz değişiklikler nasıl önlenir?
Rol tabanlı erişim, tesis veya birim kapsamı, onay adımları ve denetim izi birlikte uygulanır. Tamamlanmış kayıt sessizce değiştirilmez; düzeltme yeni hareket, gerekçe ve yetkili onayıyla yapılır. Dışa aktarma ve toplu görüntüleme yetkileri ayrıca sınırlandırılabilir.
Raporlarda hangi göstergeler izlenmelidir?
Açık görev, gecikme süresi, tekrar oranı, onaysız giriş, eksik çıkış kaydı veya gereğinden fazla kişisel veri tutulması ile ilişkili olaylar ve kapanış süresi temel göstergelerdir. Adetler işlem hacmiyle birlikte yorumlanmalıdır. Her göstergenin tanımı, veri kaynağı ve hesaplama yöntemi rapor ekranında açıklanmalıdır.
Projeye başlamak için hangi bilgiler gerekir?
Mevcut formlar, kullanıcı rolleri, tesis, giriş noktası, ev sahibi, ziyaret amacı ve erişim alanı, istisna örnekleri, rapor beklentileri ve bağlantı kurulacak sistemlerin teknik bilgileri hazırlanmalıdır. Ayrıca pilot alan, başarı ölçütü, veri saklama süresi ve geri dönüş yöntemi proje başlamadan belirlenmelidir.
Hazır program mı, özel yazılım mı tercih edilmelidir?
Süreç standart ve değişmeden kullanılabiliyorsa hazır bir ürün değerlendirilebilir. Kuruma özgü onaylar, çift yönlü entegrasyon, farklı tesis kuralları veya özel cihaz bağlantıları varsa özel yazılım mimarisi daha uygun olabilir. Karar toplam sahip olma yükü ve sürdürülebilirlik üzerinden verilmelidir.
Yazılım mevzuata veya standarda uygunluğu tek başına sağlar mı?
Hayır. Yazılım kayıt ve kontrol akışını destekler; hukuki uygunluk, belgelendirme veya denetim sonucu vaat etmez. Kurum prosedürleri, sözleşmeler ve yetkili kaynaklar esas alınmalıdır. İlgili güncel açıklamalar için Kişisel Verileri Koruma Kurumu ve kurumun uzmanları takip edilmelidir.