Kalite kontrol yazılımı, kontrol planlarını, ölçüm sonuçlarını, uygunsuzluk kayıtlarını ve düzeltici faaliyetleri tek bir izlenebilir akışta yönetir. Parça, parti veya iş emrine bağlanan QR kod; doğru formu açar, saha kaydını hızlandırır ve kalite ekibinin kararlarını üretim verileriyle ilişkilendirir.
Kalite Kontrol Yazılımı Hangi Sorunu Çözer?
Üretim işletmelerinde kalite bilgisi çoğu zaman birden fazla yerde tutulur. Kontrol planı bir elektronik tabloda, ölçüm sonuçları kâğıt formda, fotoğraflar mesajlaşma uygulamasında, uygunsuzluk kararları ise e-posta zincirinde kalabilir. Bu parçalı yapı yalnız rapor hazırlamayı yavaşlatmaz; hangi ürünün hangi şartla kontrol edildiğini, sapmanın kim tarafından değerlendirildiğini ve düzeltici faaliyetin gerçekten kapanıp kapanmadığını anlamayı da zorlaştırır.
Kalite kontrol yazılımı bu dağınıklığı tek bir veri modeli etrafında toplar. Her ürün, reçete, operasyon, cihaz, numune ve kontrol noktası tanımlı bir kimliğe sahip olur. Kullanıcı QR kodu okuttuğunda genel bir form yerine o parçaya ve üretim aşamasına uygun kontrol listesi açılır. Ölçüm sınırları, kabul koşulları, örnekleme adedi ve zorunlu kanıtlar ekranda gösterilir. Böylece operatörün doğru dokümanı araması yerine sistem bağlama uygun görevi getirir.
Bu yaklaşımın temel değeri yalnız dijital form değildir. Asıl değer; ölçümün ürün ağacı, parti, vardiya, iş emri, makine ve kullanıcı gibi kayıtlarla bağlanmasıdır. Sonuç olarak kalite yöneticisi “kaç uygunsuzluk var?” sorusunun yanında “hangi operasyonlarda tekrar ediyor, hangi tedarikçi partileri etkileniyor ve hangi aksiyonlar gecikiyor?” sorularına da tutarlı verilerle yaklaşabilir.
QMS, Uygunsuzluk ve CAPA Birbirine Nasıl Bağlanır?
QMS, kalite yönetim sistemi kavramının yaygın kısaltmasıdır. Kurumun kalite politikalarını, prosedürlerini, kayıtlarını, sorumluluklarını ve iyileştirme döngülerini bir arada ele alır. Yazılım tarafında QMS; doküman yönetiminden denetime, uygunsuzluktan tedarikçi değerlendirmesine kadar genişleyebilir. Her işletmenin aynı modüllere ihtiyacı yoktur. Bu nedenle önce gerçek süreç ve karar noktaları modellenmeli, sonra gerekli modüller önceliklendirilmelidir.
Uygunsuzluk, belirlenen şartın karşılanmadığını gösteren kayıtlı durumdur. Ölçünün tolerans dışına çıkması, yanlış etiket, eksik bileşen, yüzey hatası, hatalı ambalaj veya prosedüre uyulmaması bu kayda konu olabilir. Yazılım; bulgunun türünü, kaynağını, etkilenen miktarı, kanıtını, geçici önlemini ve değerlendirme sonucunu tek dosyada toplar. Kabul, ayırma, yeniden işleme veya hurda gibi kararlar yetki matrisine göre yürütülebilir.
CAPA ise düzeltici ve önleyici faaliyetlerin yönetildiği kapalı döngüdür. Uygunsuzluk kaydı yalnız “sorun görüldü” demekle bitmez. Kök nedenin değerlendirilmesi, sorumlunun atanması, hedef tarihin belirlenmesi, faaliyetin uygulanması ve etkinlik kontrolünün yapılması gerekir. Özel yazılım mimarisi bu adımları işletmenin onay yapısına bağlayabilir; geciken görevleri görünür kılar ve aynı nedenin tekrar edip etmediğini izlemeye yardımcı olur.
| Kayıt türü | Temel amaç | Zorunlu bağlam | Beklenen çıktı |
|---|---|---|---|
| Kontrol planı | Neyin, ne zaman ve hangi yöntemle denetleneceğini tanımlar | Ürün, operasyon, özellik, tolerans, örnekleme | Tekrarlanabilir kontrol standardı |
| Ölçüm kaydı | Gerçekleşen sonucu kanıtlar | Parti, iş emri, cihaz, kullanıcı, zaman | Kabul veya değerlendirme verisi |
| Uygunsuzluk | Şarttan sapmayı ve etkisini kayıt altına alır | Hata tipi, miktar, fotoğraf, konum, karar | Kontrollü ayırma ve değerlendirme |
| CAPA | Nedeni ele alır ve tekrar riskini azaltır | Kök neden, faaliyet, sorumlu, termin, etkinlik | İzlenebilir iyileştirme döngüsü |
QR Kod Kalite Kontrol Akışında Nasıl Kullanılır?
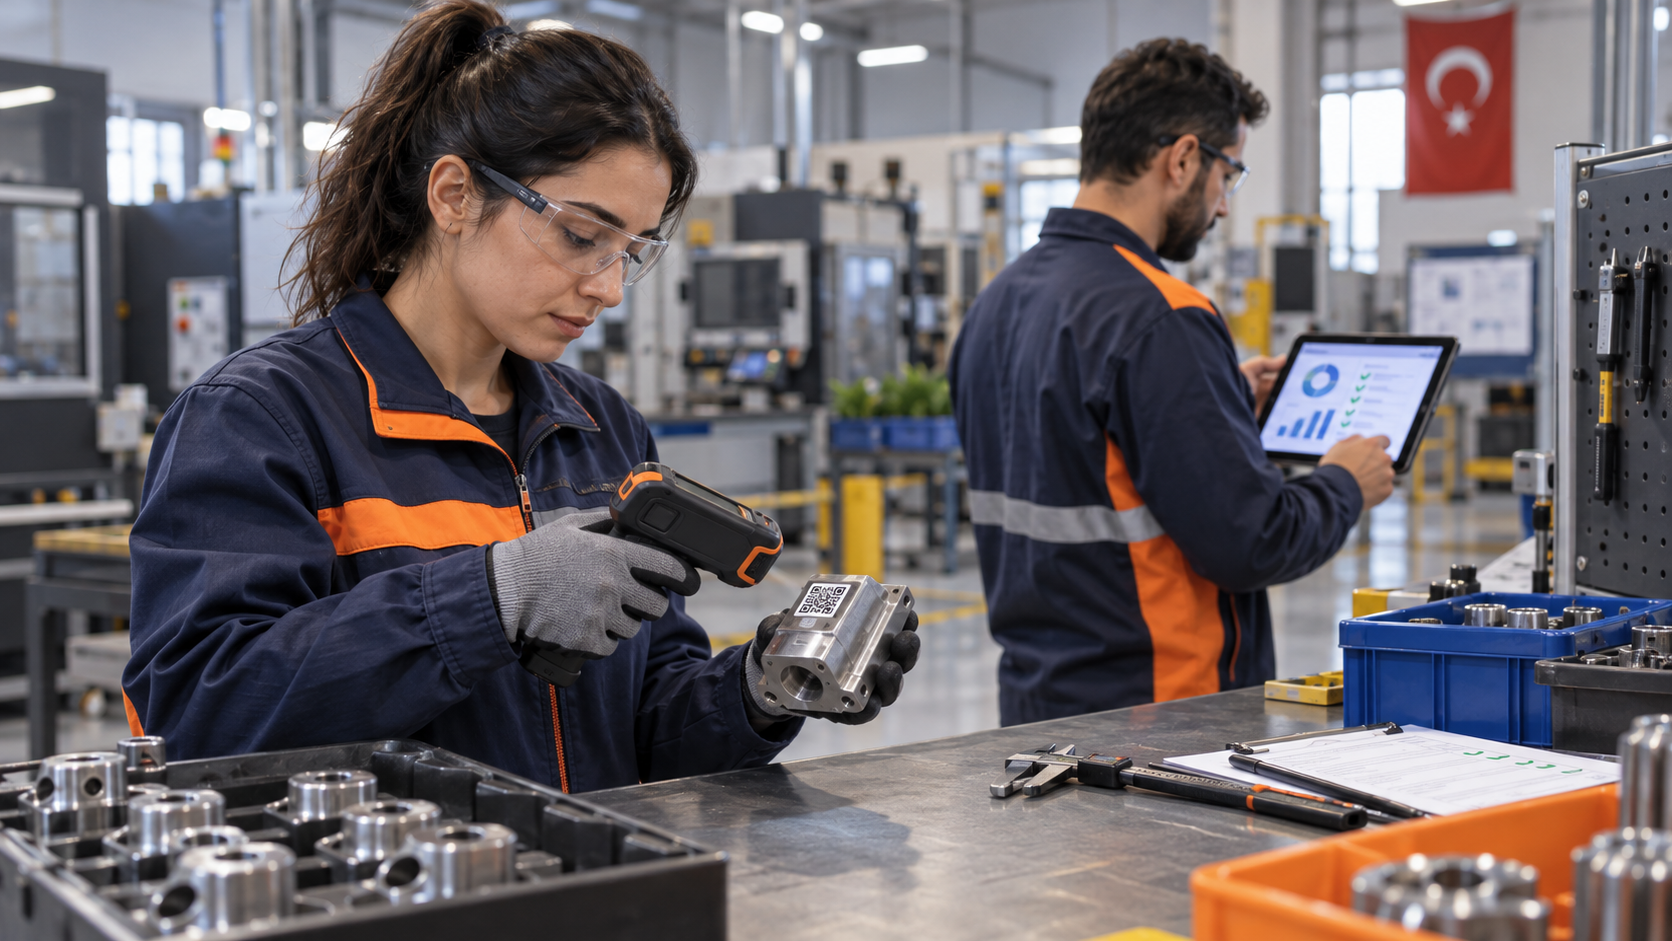
QR kod, kayıtların kendisi değil, doğru kayda ulaşmayı kolaylaştıran kimlik anahtarıdır. Kodun içine uzun form verileri yazmak yerine güvenli bir kayıt kimliği veya kontrollü bağlantı yerleştirilir. Okutma sonrasında kullanıcı yetkisi denetlenir, ilgili parça ya da parti bulunur ve o aşamada izin verilen işlem gösterilir. Böylece etiket değişse bile iş kuralları merkezi sistemde yönetilebilir.
Mal kabulde tedarikçi etiketi veya işletme tarafından üretilen parti etiketi okutulabilir. Sistem satın alma siparişi, gelen miktar, kontrol seviyesi ve geçmiş tedarikçi performansına göre görev oluşturur. Üretim sırasında iş emri üzerindeki QR kod, operasyon kontrol formunu açar. Son kontrolde ise ürün seri numarası, paketleme kontrolü ve sevk onayı aynı izlenebilir zincire eklenebilir.
Mobil cihaz kullanımı sahada veri girişini kolaylaştırır; ancak ekran tasarımı sürece göre sade olmalıdır. Operatöre aynı anda onlarca alan göstermek yerine önce kontrol noktası, sonra ölçüm veya seçim, gerekiyorsa fotoğraf ve açıklama sunulur. İnternet bağlantısının kararsız olduğu alanlarda geçici çevrimdışı çalışma ihtiyacı ayrıca analiz edilir. Eşitleme sırasında kayıt çakışmasını önleyecek zaman, cihaz ve kullanıcı kuralları baştan tanımlanır.
QR etiketinde hangi bilgiler yer almalı?
Etikette insan tarafından okunabilen kısa tanım ile makine tarafından okunabilen QR kod birlikte kullanılabilir. Ürün kodu, parti veya seri numarası ve gerekiyorsa üretim tarihi görünür alanda yer alır. QR içeriği ise tahmin edilmesi zor, değişmez bir kayıt anahtarına yönlenir. Kişisel bilgi, ticari sır veya ayrıntılı ölçüm sonuçları doğrudan kod içine yazılmaz; erişim uygulama katmanında yetkiyle sınırlandırılır.
Yanlış form açılması nasıl önlenir?
Ürün-operasyon-kontrol planı eşleştirmesi sürümlü tutulmalıdır. Yeni revizyon yayımlandığında eski partinin hangi planla kontrol edildiği korunur. Sistem okutulan kimlik, aktif operasyon ve kullanıcı rolünü birlikte değerlendirir. Tamamlanmış veya iptal edilmiş iş emrinde yeni kayıt açılması engellenebilir; istisna gerekiyorsa yetkili onayı ve gerekçe istenir. Bu kurallar denetim geçmişine yazıldığı için değişikliklerin izi kaybolmaz.
Dijital Kontrol Formu Nasıl Tasarlanır?
Başarılı bir dijital form, kâğıt formun ekrana birebir taşınmış hâli değildir. Önce her alanın hangi kararı desteklediği sorgulanır. Sadece raporda görünsün diye eklenen, kimsenin kullanmadığı alanlar veri kalitesini düşürür. Kontrol karakteristiği; sayısal ölçüm, görsel seçim, metin, fotoğraf, imza, dosya veya otomatik cihaz verisi gibi uygun türde tanımlanmalıdır.
Sayısal ölçümlerde hedef, alt ve üst tolerans, birim ve ondalık hassasiyet belirlenir. Sistem limit dışı sonucu anında işaretler; fakat kararı yetkisiz kullanıcı adına otomatik vermek yerine işletmenin kuralını uygular. Görsel kontroller için kabul örneği ve kusur sınıfları gösterilebilir. Zorunlu fotoğraf yalnız anlamlı noktalarda istenir; aksi hâlde çalışanlar aynı tür gereksiz görüntüleri yüklemeye başlar.
Form sürümü, yayımlayan kişi ve geçerlilik tarihi kayıt altında tutulmalıdır. Taslak değişiklik doğrudan sahaya açılmaz; gözden geçirme ve onaydan sonra kullanıma alınır. Eski kayıtlar kendi form sürümüyle görüntülenir. Bu ayrım, geçmiş raporların yeni tanımlara göre yanlış yorumlanmasını engeller ve denetimde kullanılan şartın kanıtlanmasını kolaylaştırır.
Özel Yazılım ve Çift Yönlü API Entegrasyonu
Kalite süreci üretimden bağımsız değildir. Ürün ağacı, iş emri, rota, tedarikçi, lot ve sevk verileri çoğunlukla kurumsal kaynak planlama veya üretim yönetim sisteminde bulunur. Aynı bilgileri tekrar girmek hata üretir. Çift yönlü API entegrasyonu ile ana kayıtlar kaynağından alınabilir; kalite kararı, bloke durumu veya serbest bırakma sonucu ilgili sisteme kontrollü biçimde geri gönderilebilir.
Entegrasyonda “hangi sistem hangi alanın sahibidir?” sorusu yazılı olarak belirlenmelidir. Örneğin ürün kodunun sahibi kurumsal kaynak planlama sistemi, kontrol planının sahibi kalite uygulaması olabilir. Ürün adı kalite ekranında düzeltildiğinde ana sisteme geri yazılmıyorsa bu açıkça tanımlanır. Kimlik eşleştirme, tekrar deneme, hata kuyruğu ve işlem günlükleri olmadan entegrasyon güvenilir biçimde işletilemez.
Karekod Yazılım, hazır bir paket kalıbı sunmak yerine kurumun mevcut uygulamaları ve onay düzenine göre web, mobil veya masaüstü bileşenler geliştirebilir. İhtiyaç analizi sırasında cihaz bağlantıları, kullanıcı sayıları, tesis yapısı, çevrimdışı çalışma, raporlama ve veri saklama gereksinimleri birlikte ele alınır. Perakende satış ve standart barkod operasyonları için ayrı bir ürün araştıran işletmeler Posingo barkod sistemi sayfasını inceleyebilir; bu rehberin odağı ise üretim kalite süreçlerine özel geliştirilen uygulamadır.
| Entegrasyon noktası | Alınan veri | Kalite uygulamasında işlem | Geri gönderilebilen sonuç |
|---|---|---|---|
| Satın alma ve mal kabul | Sipariş, tedarikçi, ürün, beklenen miktar | Giriş kontrolü ve numune planı | Kabul, şartlı kabul veya bloke bilgisi |
| Üretim yönetimi | İş emri, operasyon, makine, parti | Proses kontrolü ve uygunsuzluk | Operasyon onayı veya bekletme durumu |
| Doküman sistemi | Talimat, teknik resim, revizyon | Doğru sürümü kullanıcıya gösterme | Okuma ve onay kaydı |
| Bakım ve cihaz yönetimi | Ölçüm cihazı, kalibrasyon tarihi | Geçerli cihazla ölçüm doğrulaması | Kullanım ve ilişkilendirme geçmişi |
Uygunsuzluk Kaydından CAPA Kapanışına Örnek Akış
Bir operatör iş emri üzerindeki QR kodu okutur ve kritik çap ölçümünü girer. Sonuç tolerans dışındadır. Sistem kayıt zamanını, kullanıcıyı, cihazı ve parçayı bağlar; ilgili miktarın karantina alanına alınmasını isteyen görev üretir. Kalite sorumlusu bulguyu inceler, tekrar ölçüm ister ve etkilenen seri aralığını belirler. Bu aşamada ürünlerin fiziksel etiketi ile dijital bloke durumu aynı kimlik üzerinden izlenir.
İnceleme, takım aşınmasını olası kök neden olarak gösterir. Bakım görevi açılır, takım değiştirilir ve ilk parça onayı yeniden yapılır. Ancak yalnız parçanın uygun çıkması CAPA’nın otomatik kapanması anlamına gelmez. Belirlenen süre veya üretim adedi boyunca benzer sapma izlenir. Etkinlik kontrolü sonucunda tekrar görülmüyorsa sorumlu yönetici kanıtları değerlendirir ve faaliyeti kapatır.
Bu örnek, yazılımın karar verici değil karar sürecinin izini koruyan araç olduğunu gösterir. Limitler, yetkiler, onaylar ve etkinlik ölçütleri işletme tarafından tanımlanır. Uygulama tutarlı yönlendirme, zaman damgası, ilişkilendirme ve raporlama sağlar. Böylece toplantılarda kişisel hatırlamalara dayanan değerlendirme yerine kayıtlı olay zinciri kullanılabilir.
Raporlama ve Ölçülmesi Gereken Göstergeler
Gösterge panelinde çok sayıda grafik bulunması tek başına fayda sağlamaz. Her gösterge bir soruya karşılık gelmelidir. Uygunsuzluk adedi, etkilenen miktar, hata maliyeti, ilk seferde kabul oranı, kapanış süresi, tekrarlayan neden oranı ve geciken faaliyetler yaygın ölçümlerdir. Bunlar ürün ailesi, hat, vardiya, tedarikçi, hata türü ve dönem boyutlarında filtrelenebilir.
Adet ile oran birbirine karıştırılmamalıdır. Çok üretim yapan hattın uygunsuzluk adedi yüksek olabilir; üretim miktarına göre oranlandığında durum farklı görünebilir. Benzer biçimde yalnız kapanan faaliyet sayısını izlemek, etkinliğin doğrulanıp doğrulanmadığını göstermez. Gösterge tanımı, veri kaynağı ve hesaplama yöntemi rapor ekranında açıklanmalıdır.
Resmî standart ve belgelendirme kapsamı kuruma ve sektöre göre değişir. Kalite yönetimi terminolojisi ve standartlar için Türk Standardları Enstitüsü kaynakları incelenebilir. Yazılım bir belgelendirme sonucu vaat etmez; kurumun tanımladığı süreçlerin kayıtlı, ölçülebilir ve izlenebilir yürütülmesini destekler.
Veri Güvenliği, Yetkilendirme ve Denetim İzi
Kalite kayıtları ürün tasarımı, müşteri şartları ve üretim performansı hakkında hassas bilgiler içerebilir. Bu nedenle kullanıcılar rol, tesis ve sorumluluk alanına göre yetkilendirilmelidir. Operatör kendi istasyonundaki açık kontrolleri görürken kalite yöneticisi değerlendirme ve onay ekranlarına erişebilir. Tedarikçi portalı varsa dış kullanıcı yalnız kendisine açılan kayıt ve dosyaları görmelidir.
Denetim izi; kaydı kimin oluşturduğunu, hangi alanın ne zaman değiştiğini, önceki değeri ve gerekçeyi tutmalıdır. Tamamlanmış ölçümün sessizce değiştirilmesine izin verilmez. Gerekli düzeltme yeni bir revizyon veya yetkili düzeltme kaydıyla yapılır. Oturum güvenliği, aktarım şifrelemesi, yedekleme planı ve geri yükleme testi de teknik tasarımın parçasıdır.
Veri saklama süresi her kayıt türü için aynı olmayabilir. Müşteri sözleşmesi, ürün ömrü ve kurum prosedürü birlikte değerlendirilir. Arşivlenen kayıtlar günlük ekrandan ayrılabilir; ancak yetkili kullanıcı tarafından aranabilir kalmalıdır. Silme ve anonimleştirme kuralları uygulanmadan önce yasal ve sözleşmesel yükümlülükler kurumun danışmanlarıyla değerlendirilmelidir.
Uygulama Projesi Nasıl Planlanır?
İlk adım, yazılım ekranlarını konuşmak değil mevcut süreci yerinde gözlemleyip karar noktalarını çıkarmaktır. Hangi ürün nerede kontrol ediliyor, kim karar veriyor, hangi belgeler gerekiyor, uygunsuz mal nasıl ayrılıyor ve hangi sistemlere bilgi dönüyor soruları yanıtlanır. Ardından hedef süreç, sorumluluk matrisi ve veri sahipliği ortak bir çalışma ile netleştirilir.
Pilot kapsam küçük fakat anlamlı seçilmelidir. Tek ürün ailesi, tek hat veya tek kontrol türüyle başlanabilir. Pilotun başarı ölçütleri; form tamamlama süresi, eksik alan oranı, bulunabilir kayıt oranı ve uygunsuzluk kapanış süresi gibi somut göstergelere bağlanır. Kullanıcı geri bildirimi alındıktan sonra ekranlar ve kurallar iyileştirilir, daha sonra diğer hatlara kontrollü geçiş yapılır.
Etiket malzemesi, yazıcı, mobil cihaz, ağ kapsaması ve koruyucu ekipman kullanımı saha koşullarıyla birlikte değerlendirilir. Karekod Yazılım fiziksel donanım üreticisi değildir; uygun cihazların mevcut altyapıyla çalışması ve uygulama entegrasyonu proje kapsamında analiz edilebilir. Eğitim yalnız düğmelerin anlatımıyla sınırlı kalmamalı, yeni sorumluluk ve istisna akışlarını da kapsamalıdır.
Kalite Kontrol Yazılımı Hakkında Sık Sorulan Sorular
Kalite kontrol yazılımı yalnız üretim yapan firmalar için mi uygundur?
Hayır. Üretim dışında laboratuvar, depo kabulü, teknik servis, saha denetimi ve tedarikçi kalite süreçlerinde de kullanılabilir. Uygunluk, sektör adından çok kontrol edilen nesne, karar adımları ve kanıt gereksinimleriyle belirlenir. Her kurum için aynı modülleri açmak yerine ihtiyaç duyulan akışlar modellenmelidir.
QR kod her parçaya mı uygulanmalıdır?
Her parçada tekil kimlik zorunlu değildir. Değer, risk ve izlenebilirlik hedefi değerlendirilerek seri, parti, kasa, palet veya iş emri düzeyinde etiketleme seçilebilir. Kritik ve yüksek değerli ürünlerde parça bazlı takip; hızlı tüketilen malzemelerde parti bazlı takip daha uygulanabilir olabilir.
Mevcut kurumsal kaynak planlama sistemiyle veri alışverişi yapılabilir mi?
Uygun API, dosya aktarımı veya doğrulanmış veri tabanı entegrasyonu varsa yapılabilir. Ürün, iş emri ve tedarikçi verileri alınabilir; kalite kararı veya bloke bilgisi geri iletilebilir. Entegrasyon öncesinde alan sahipliği, kimlik eşleştirme ve hata yönetimi açıkça tanımlanmalıdır.
Ölçüm cihazlarından otomatik veri alınabilir mi?
Cihazın sunduğu bağlantı yöntemi ve iletişim protokolü uygunsa mümkündür. Seri port, ağ, dosya çıktısı veya üretici API’si değerlendirilebilir. Otomatik aktarımda cihaz kimliği, birim, zaman damgası ve kalibrasyon durumu kayıtla birlikte saklanmalıdır.
Uygunsuzluk ile CAPA arasındaki fark nedir?
Uygunsuzluk, bir şarttan sapmanın kaydı ve etkisinin değerlendirilmesidir. CAPA ise sorunun kök nedenini ele alan, sorumlu ve termin içeren, uygulama sonrası etkinliği doğrulanan iyileştirme döngüsüdür. Her küçük uygunsuzluk ayrı CAPA gerektirmeyebilir; kurum risk temelli eşik belirleyebilir.
Fotoğraf ve dosya kanıtları kayda eklenebilir mi?
Evet. Fotoğraf, teknik belge, analiz sonucu veya tedarikçi yanıtı ilgili kayda bağlanabilir. Dosya türü, boyut sınırı, erişim yetkisi ve saklama süresi baştan belirlenmelidir. Mobil ekranda fotoğrafın hangi kontrol noktasında istendiği açık biçimde gösterilmelidir.
Çevrimdışı çalışma mümkün müdür?
Saha gereksinimi varsa sınırlı çevrimdışı kullanım tasarlanabilir. Cihazda hangi verilerin tutulacağı, oturum güvenliği, eşitleme sırası ve aynı kaydın iki kişi tarafından değiştirilmesi durumunda uygulanacak kural belirlenir. Kritik onaylar bağlantı sağlandıktan sonra merkezi sistemde tamamlanabilir.
Yetkisiz değişiklikler nasıl önlenir?
Rol tabanlı erişim, güçlü oturum politikası, işlem günlüğü ve onay akışı birlikte kullanılır. Tamamlanmış kayıt doğrudan silinmez veya üzerine yazılmaz; düzeltme gerekçeli yeni hareketle yapılır. Yöneticiler de dâhil olmak üzere kritik işlemler denetim izinde görünür tutulur.
Projeye başlamak için hangi bilgiler hazırlanmalıdır?
Mevcut kontrol formları, ürün ve operasyon listeleri, hata sınıfları, kabul kararları, kullanıcı rolleri, rapor örnekleri ve entegrasyon yapılacak sistemlerin teknik bilgileri hazırlanmalıdır. Ayrıca pilot hat, başarı ölçütleri ve veri saklama beklentisi belirlenirse analiz daha verimli yürür.
Yazılım kalite belgesi alınmasını sağlar mı?
Yazılım tek başına bir belge veya denetim sonucu sağlamaz. Tanımlanmış prosedürlerin uygulanmasını, kanıtların düzenli tutulmasını ve faaliyetlerin izlenmesini destekler. Standart kapsamı, belgelendirme şartları ve hukuki yorumlar için yetkili kuruluşlar ile kurumun uzmanları esas alınmalıdır.